

Bezpečnostní architektura OT/ICS
pro prostředí,
kde výpadek nepřichází v úvahu.
Průmyslová kybernetická bezpečnost vedená lidmi z praxe, od zjištění aktiv a segmentace sítě po programy zpevnění v souladu s IEC 62443 a NIST 800-82.
Bezpečnost OT/ICS
Průmyslová bezpečnostní architektura
Provozní technologie nesou specifická rizika: starší systémy, proprietární protokoly, procesy kritické pro bezpečnost a propojení s IT sítěmi. Přinášíme hlubokou praktickou zkušenost s bezpečností OT, ne obecnou IT bezpečnost aplikovanou na průmysl.
Výchozí situace
Většina organizací ví, že je jejich OT prostředí zranitelné. Nevědí však, kde začít, ani komu důvěřovat v prostředí, kde jedno chybné pravidlo firewallu zastaví výrobní linku.
Termíny NIS2 se blíží. Soulad s IEC 62443 se stává podmínkou ve výběrových řízeních. A propast mezi týmy IT bezpečnosti a OT inženýry se sama nezacelí.
Nesegmentované OT sítě
Ploché sítě, kde se útok z IT dostane k PLC, HMI a bezpečnostním systémům během minut
Žádný přehled o OT aktivech
Neznámá zařízení, nezdokumentované komunikační toky a systémy starší než samotné bezpečnostní oddělení
Rostoucí regulatorní tlak
NIS2, IEC 62443 a oborové požadavky vyžadují zdokumentované bezpečnostní programy a důkazy o opatřeních
Riziko konvergence IT/OT
Napojení na cloud, vzdálený přístup a digitalizace rozšiřují plochu útoku na OT
Závislost na dodavatelích
Závislost na vzdáleném přístupu výrobců, neaktualizované systémy a servisní zásahy třetích stran, které obcházejí bezpečnostní opatření
Omezení daná bezpečností provozu
Prostředí, kde bezpečnostní změny vyžadují pečlivou koordinaci s výrobou, bezpečnostními systémy a provozem závodu
Posouzení bezpečnostní architektury OT
Naše hlavní zakázka: strukturované posouzení vašeho prostředí OT/ICS vedené lidmi z praxe, jehož výstupem je jasný bezpečnostní plán s proveditelnými doporučeními seřazenými podle priorit.
1. Zmapování a baseline
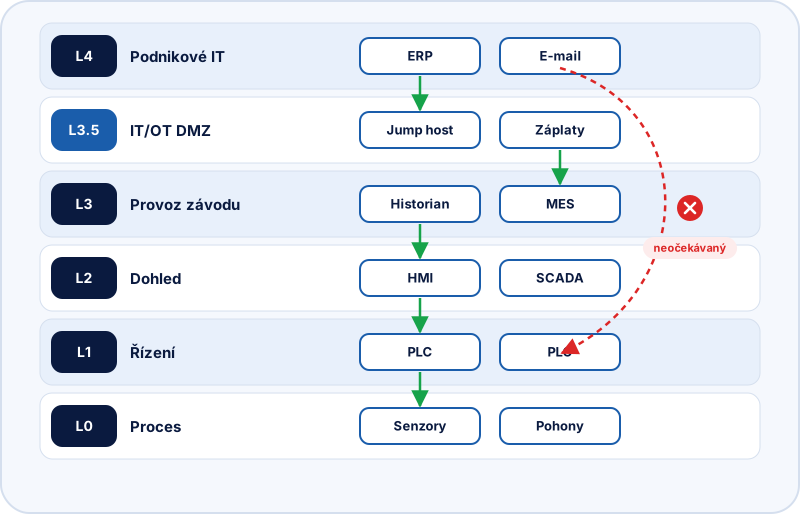
Zmapujeme vaše OT prostředí, aktiva, komunikační toky, topologii sítě a hranice důvěry, abychom stanovili bezpečnostní baseline. Žádné skenery spuštěné naslepo proti výrobním sítím. Pracujeme s technology závodu, procházíme konfigurace a obraz skládáme metodicky.
- Inventář aktiv OT/ICS s klasifikací zařízení
- Analýza komunikačních toků a mapování závislostí
- Dokumentace síťové architektury (podle modelu Purdue)
2. Posouzení rizik a gap analýza
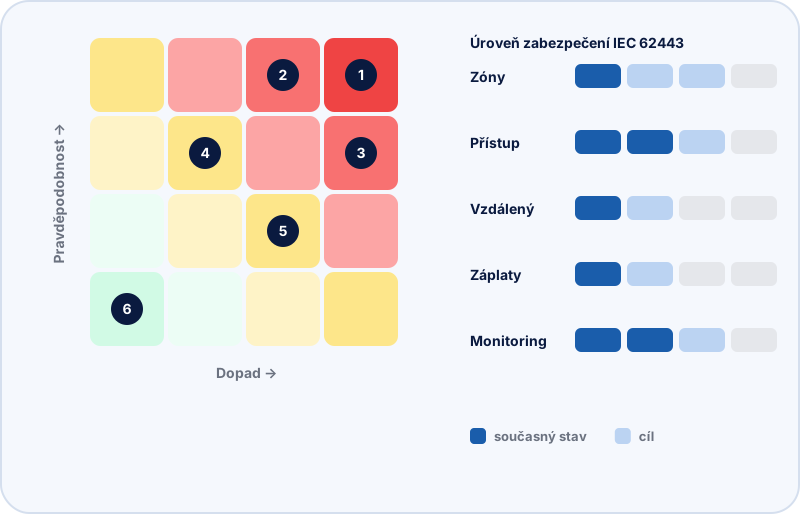
Hodnotíme současný stav bezpečnosti vůči požadavkům IEC 62443 a NIST SP 800-82 a mezery posuzujeme v reálném kontextu rizika: ne podle teoretického skóre zranitelností, ale podle skutečné expozice ve vašem provozu.
- Gap analýza IEC 62443 / NIST SP 800-82
- Zjištění seřazená podle rizika a dopadu na podnikání
- Posouzení připravenosti na NIS2 pro požadavky specifické pro OT
3. Návrh segmentace a plán
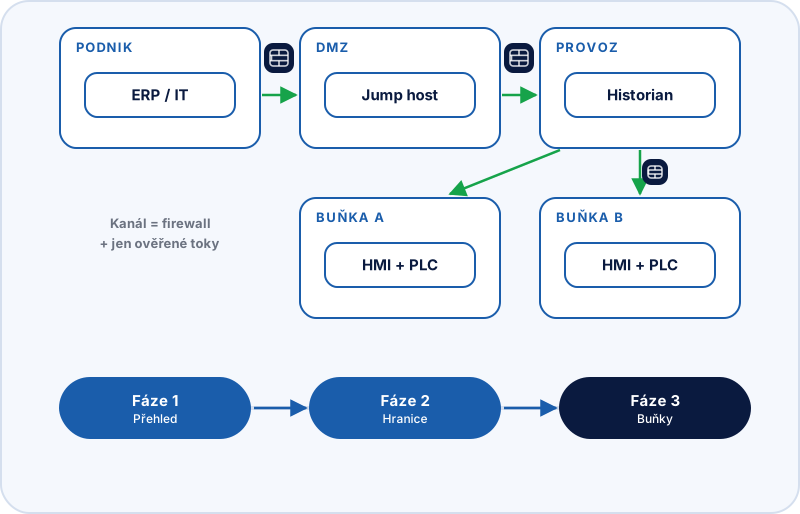
Navrhneme cílovou síťovou architekturu, zóny, kanály, politiky firewallu a řízení přístupu a předáme postupný plán realizace, který respektuje výrobní plán, servisní okna i kapacity organizace.
- Návrh zón a kanálů (podle IEC 62443-3-2)
- Návrh politiky firewallu pro hranici IT/OT a vnitřní segmentaci
- Postupný plán realizace s milníky bezpečnými pro výrobu
Více než posouzení
Posouzení je začátek. Dodáváme také praktickou realizaci, průběžné řízení a podporu externího CISO pro organizace, které chtějí dlouhodobého bezpečnostního partnera.
Realizace segmentace
Praktické nasazení segmentace sítě, politik firewallu a řízení přístupu ve spolupráci s technology vašeho závodu a dodavateli OT.
Průběžné řízení bezpečnosti OT
Čtvrtletní revize, aktualizace politik, připravenost na reakci na incidenty a soustavné zlepšování vašeho programu bezpečnosti OT.
Bezpečnostní architekt na paušál
Seniorní bezpečnostní architektura na smluvní bázi: revize návrhů, schvalování změn a firewallových politik, podpora u dodavatelů a projektů a čtvrtletní revize s vedením, bez zaměstnance na plný úvazek.
Integrace compliance NIS2
Rozšiřte svůj program bezpečnosti OT o požadavky NIS2: hlášení incidentů, bezpečnost dodavatelského řetězce a odpovědnost vedení.
Proč BlueCyber pro bezpečnost OT
Praktická zkušenost s OT
Konfigurovali jsme firewally Palo Alto ve farmaceutických prostředích s GxP, segmentovali SCADA sítě ve výrobních závodech a koordinovali bezpečnostní změny s dodavateli OT, pro které je kybernetická bezpečnost cizí jazyk.
Metodika bezpečná pro výrobu
Výrobní sítě neskenujeme bez koordinace. Netestovaná pravidla nenasazujeme během výroby. Víme, že v OT má přednost dostupnost a bezpečnost provozu.
Rámce aplikované v praxi, ne jen pro formu
IEC 62443, NIST SP 800-82 a NIS2 aplikované na vaše konkrétní prostředí, ne obecné mapování, které splní formální požadavek, ale nesníží riziko.
Sídlo v EU, v souladu s GDPR
Sídlo v Česku a Rumunsku, zakázky dodané v celé EU i ve Velké Británii. S konfiguracemi klientů nakládáme pod NDA a zůstávají v EU.
Jak začít
Zakázky s pevným rozsahem
Rozsah, dobu trvání a výstupy každé zakázky najdete na jedné stránce, takže ještě před prvním hovorem víte, co kupujete.
Připraveni zabezpečit své OT prostředí?
Začněte bezplatnou konzultací. Probereme vaše prostředí, vaše priority a to, zda je pro vás naše posouzení bezpečnostní architektury OT vhodné.
Žádné obchodní řeči. Žádné obecné nabídky. Jen otevřený rozhovor o bezpečnosti vašeho OT.
Domluvit konzultaci k bezpečnosti OT