

Cloudová a hybridní bezpečnostní
architektura od lidí,
kteří ji dodávali v podnikovém měřítku.
Bezpečnostní architektura cloudu a hybridní infrastruktury v AWS, Palo Alto a Zscaler pro organizace, které ji potřebují mít navrženou správně, ne jen rychle.
co nabízíme
Cloudové a hybridní služby
Migraci do cloudu nebereme jako izolovaný projekt. Přistupujeme k ní jako k úloze bezpečnostní architektury, která vyžaduje pečlivý návrh, důslednou realizaci a dlouhodobý pohled na to, jak bude vaše prostředí fungovat.
Kde jsme pracovali
Bezpečnostní architektura AWS, nasazení Palo Alto v cloudu, integrace Prisma a Zscaler a návrh hybridní infrastruktury, dodané ve výrobě polovodičů, globální logistice a regulovaných podnikových prostředích.
Bezpečnostní architektura cloudu AWS
Bezpečná prostředí AWS s cloudovými instancemi Palo Alto, Prisma, IDS/IPS a správou zranitelností
Návrh hybridní infrastruktury
On-premise a cloud fungují společně, bezpečně, konzistentně a bez provozních třenic
Nasazení Palo Alto a Zscaler
Praktická implementace a správa prostředí Palo Alto cloud, Prisma a Zscaler
CI/CD a automatizace bezpečnosti
Infrastruktura jako kód, automatizace bezpečnosti, modernizace pipeline a čisté oddělení provozu a vývoje
Architektura se zabezpečením na prvním místě
Každý cloudový návrh má bezpečnost jako základní princip, ne jako dodatek na konci
Co dodáváme
Dodávka vedená senior architekty v celém životním cyklu bezpečnosti cloudových sítí.
1. Bezpečnostní architektura cloudu AWS
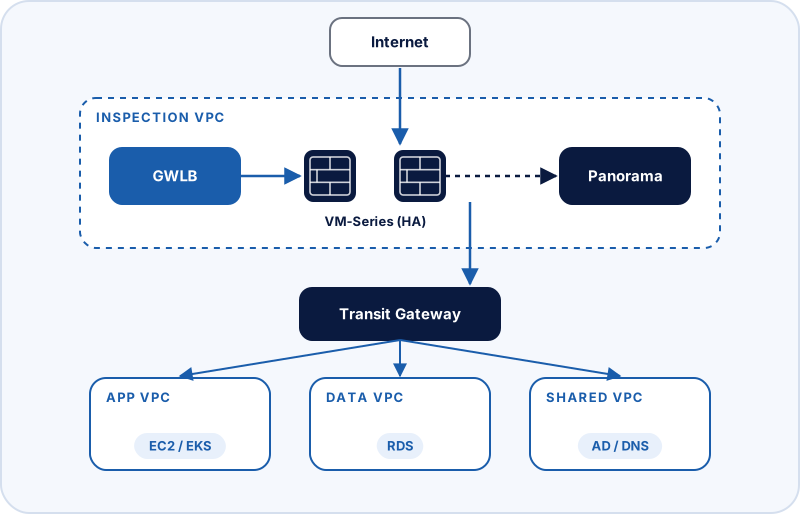
Navrhujeme a zavádíme bezpečná prostředí AWS: síťové bezpečnostní politiky na cloudových instancích Palo Alto, nasazení Prisma, posouzení zranitelností a konfiguraci IDS/IPS. Pro organizace, kde je bezpečnost základní požadavek, ne dodatek.
- Architektura zabezpečených VPC a inspekce provozu
- Nasazení Palo Alto VM-Series a Panoramy v AWS
- Ladění IDS/IPS a integrace logování
2. Návrh hybridní infrastruktury
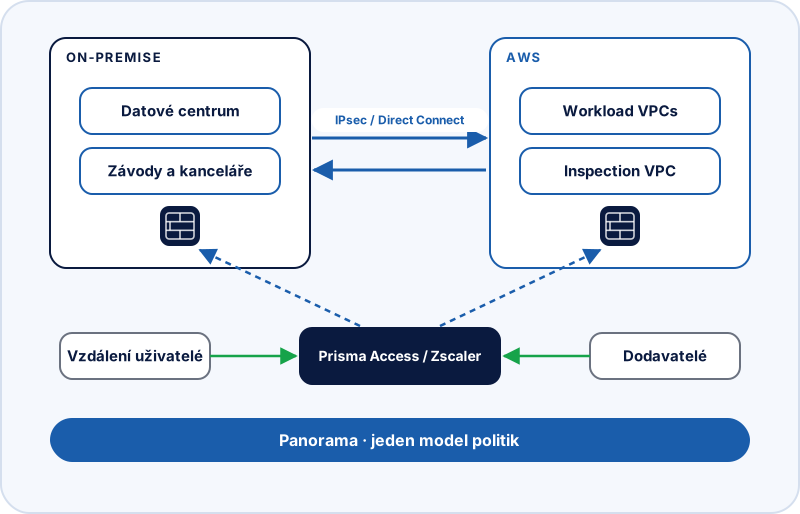
Když potřebujete, aby on-premise a cloud fungovaly společně, bezpečně, konzistentně a bez provozních třenic, navrhneme architekturu, která to umožní, a dodáme ji od začátku do konce.
- Návrh konektivity a směrování mezi on-premise a cloudem
- Jeden konzistentní model politik firewallu pro obě prostředí
- Bezpečný vzdálený přístup přes Prisma Access nebo Zscaler
3. CI/CD, automatizace bezpečnosti a infrastruktura jako kód
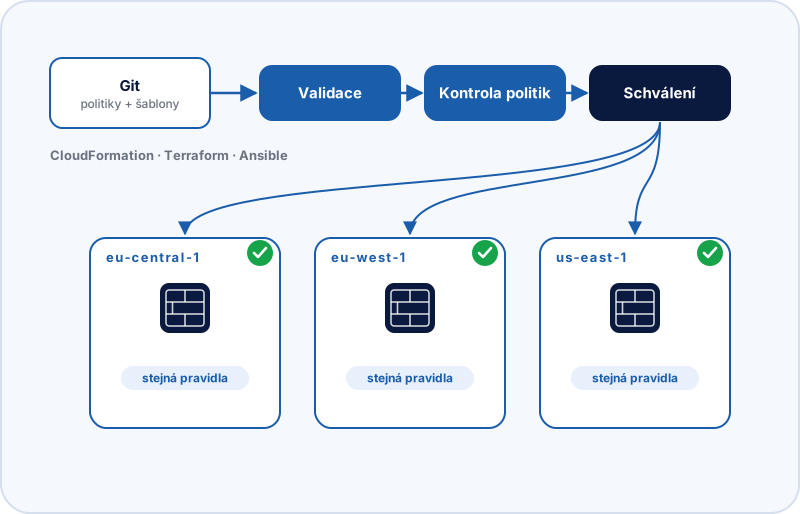
Infrastruktura jako kód, modernizace pipeline, automatizace bezpečnosti a přestavba repozitářů, s čistým oddělením provozu a vývoje a automatizovanými bezpečnostními kontrolami v celé dodávací pipeline.
- Automatizace bezpečnosti pomocí Pythonu, Ansible a Terraformu
- Automatizované nasazení, kontroly souladu a rollback změn
- Konzistentní vynucení politik ve všech prostředích
Proč BlueCyber?
Skutečná praxe v AWS
Praktické nasazení cloudových instancí Palo Alto, Prisma a Zscaler v AWS, ne jen poradenství.
Architektura se zabezpečením na prvním místě
Každý cloudový návrh má bezpečnost jako základní princip, ne jako dodatek na konci.
Celý životní cyklus, i po nasazení
Zůstáváme k dispozici i při optimalizaci, řešení incidentů a předání do provozu, nejen při prvním nasazení.
Automatizace tam, kde má smysl
Zavedení IaC, modernizace pipeline a automatizované bezpečnostní procesy, které omezují chyby při ruční práci a zvyšují konzistenci.
Zkušenost se složitými hybridními prostředími
Pomáhali jsme organizacím propojit on-premise infrastrukturu s cloudovými službami v prostředích, kde musí být obě strany bezpečné a stabilní.
Jak začít
Zakázky s pevným rozsahem
Rozsah, dobu trvání a výstupy každé zakázky najdete na jedné stránce, takže ještě před prvním hovorem víte, co kupujete.
Promluvme si o vaší cloudové architektuře
Ať migrujete aplikace, zabezpečujete stávající cloud, nebo propojujete on-premise s cloudem, rádi pomůžeme.
Domluvit konzultaci