

NIS2 je dnes český zákon. Co vyžaduje od vaší sítě.
Zákon č. 264/2025 Sb. a rumunské OUG 155/2024 přeměnily NIS2 v konkrétní povinnosti s lhůtami. Prověříme vaše opatření v síti, cloudu a OT vůči nim a otevřeně řekneme, co by auditor vytkl.
Compliance a governance
Soulad, který obstojí při technickém auditu
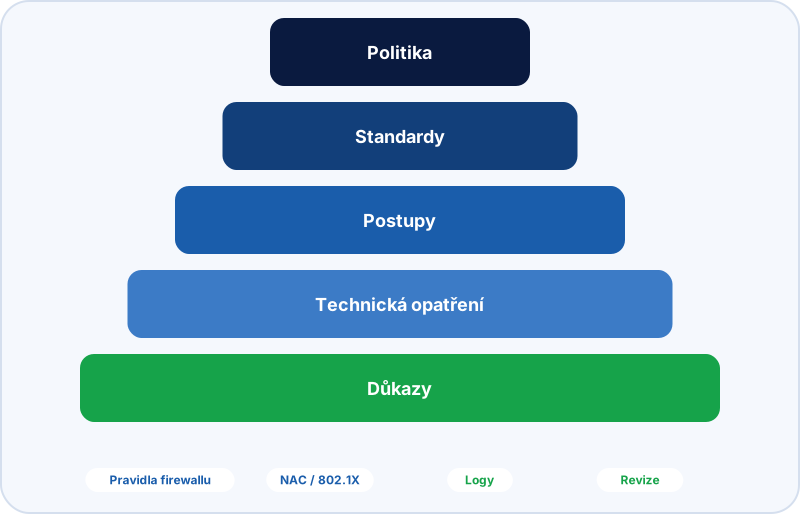
Většina regulovaných firem má složku s politikami. Méně z nich dokáže auditorovi ukázat, že segmentace, řízení přístupu, logování, vzdálený přístup a zálohování skutečně fungují. Vycházíme z bezpečnostní architektury, proto kontrolujeme samotná opatření, ne jen dokumenty, které je popisují.
Co se na vás vztahuje
Česko i Rumunsko NIS2 transponovaly. Lhůty pro registraci uplynuly, dohled začal a povinnost mít zavedená bezpečnostní opatření se odvíjí od data na vašem rozhodnutí o registraci.
Technická opatření jsou oblast, kde je většina firem nejslabší, protože vyžadují inženýrskou práci v síti a OT, ne další dokument.
Zákon č. 264/2025 Sb.
Účinný od 1. listopadu 2025. Regulované služby se ohlašují NÚKIB a spadají do režimu vyšších nebo nižších povinností (vyhlášky č. 409/2025 a 410/2025). Bezpečnostní opatření a hlášení incidentů se uplatní nejpozději rok od doručení rozhodnutí o registraci.
Rumunské OUG 155/2024 a zákon 124/2025
Základní a důležité subjekty se registrují u DNSC a poté následuje posloupnost kroků: rozhodnutí o klasifikaci, posouzení úrovně rizika do 60 dnů, roční sebehodnocení vyspělosti, plán nápravy a audity certifikovanými auditory DNSC. První sankční řízení začala v roce 2026.
Směrnice NIS2 (EU) 2022/2555
Společný základ: opatření pro řízení rizik podle článku 21, bezpečnost dodavatelského řetězce, odpovědnost vedení a hlášení incidentů do 24 hodin, 72 hodin a jednoho měsíce.
DORA
Pro finanční subjekty: řízení rizik ICT, hlášení incidentů, dohled nad třetími stranami a testování odolnosti, účinné od ledna 2025.
ISO/IEC 27001:2022
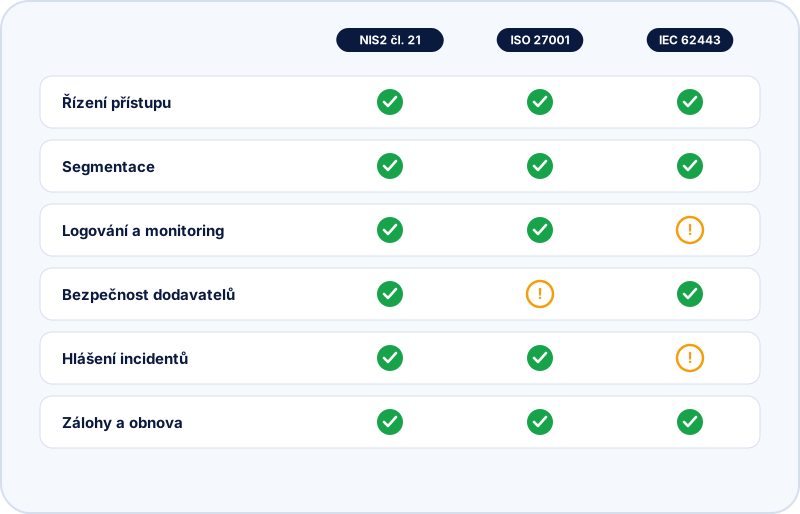
Standard systému řízení, podle kterého se většina našich klientů certifikuje. Technická kontrola NIS2 pokrývá velkou část opatření přílohy A pro síť, přístup a provoz.
IEC 62443
Bezpečnost průmyslové automatizace a řídicích systémů. Model zón a kanálů je způsob, jak síťové požadavky NIS2 převádíme do výrobního závodu.
Kontrola technických opatření NIS2: co se stane během dvou týdnů
Zakázka s pevným rozsahem pro firmy, které se registrovaly a nyní potřebují vědět, kde stojí jejich technická opatření. Připraví vás na audit; nejde o samotný formální audit.
1. Rozsah a režim
Potvrdíme, do kterého režimu spadáte (vyšší nebo nižší povinnosti v Česku, základní nebo důležitý subjekt v Rumunsku), které systémy podporují regulovanou službu a od kterého data běží vaše lhůta.
- Režim a rozsah potvrzené písemně
- Seznam systémů a lokalit v rozsahu
- Zmapované lhůty a ohlašovací povinnosti
2. Revize technických opatření
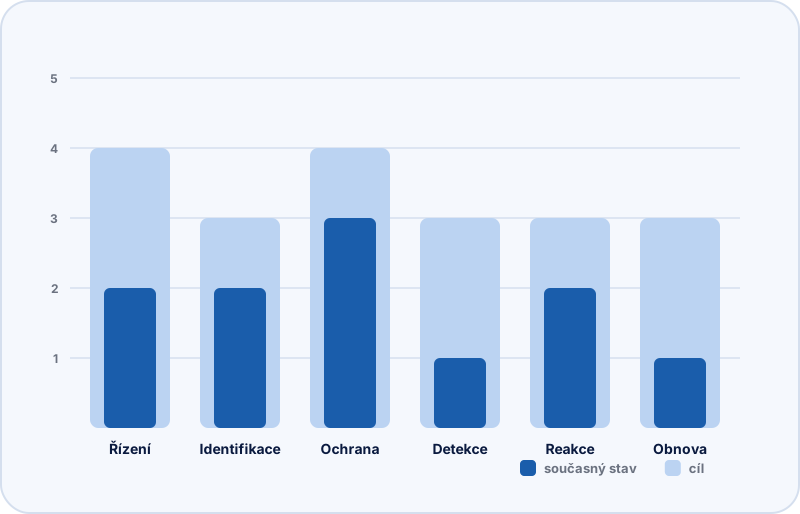
Prověříme opatření, která vyhlášky a nařízení DNSC očekávají: segmentaci sítě, řízení přístupu a MFA, logování a monitoring, vzdálený a dodavatelský přístup, zálohování a obnovu. U výrobních sítí přímo na místě.
- Seznam mezer vůči technickým opatřením
- Doklady o tom, co již je splněno
- Zjištění seřazená podle rizika, s pohledem auditora
3. Plán nápravy a předání
Dostanete prioritizovaný plán s vlastníky, pracností a pořadím kroků, napsaný tak, aby ho mohl realizovat váš tým nebo integrátor. Projdeme ho s vedením a zůstáváme k dispozici pro dotazy.
- Prioritizovaný plán nápravy
- Shrnutí pro vedení
- Prezentace zjištění vašemu týmu
Po kontrole
Soulad je program, ne projekt. Tyto služby klienti využívají, jakmile uzavřou první mezery.
Bezpečnostní architekt na paušál
Seniorní bezpečnostní architektura na smluvní bázi: revize návrhů, schvalování změn a firewallových politik, podpora u dodavatelů a projektů a čtvrtletní revize s vedením, bez zaměstnance na plný úvazek.
Revize technických opatření
Pravidelné revize firewallů, segmentace a řízení přístupu, které přinášejí technické důkazy požadované auditory, připravené před auditem, ne sestavované během něj.
Posouzení rizik dodavatelského řetězce
Rozdělení dodavatelů podle rizika, dotazníky založené na důkazech a průběžný monitoring: požadavek NIS2 i DORA, který většina firem zatím neformalizovala. Metodiku popisuje náš whitepaper o bezpečnosti dodavatelů.
Podpora pro ISO 27001 a DORA
Gap analýza, zavedení opatření a příprava na audit, pokud váš program jde nad rámec NIS2.
Proč BlueCyber pro NIS2
Technická hloubka za governance
Vycházíme z praktické bezpečnostní architektury, takže opatření, která kontrolujeme a navrhujeme, jsou technicky správná a prakticky proveditelná.
Místní právo v originále
Pracujeme přímo se zákonem a vyhláškami i s rumunským nařízením a pokyny DNSC, česky a rumunsky, ne ze shrnutí.
Více rámců najednou
NIS2, ISO 27001, DORA a IEC 62443 se výrazně překrývají. Jedna sada důkazů slouží všem.
Sídlo v EU, dodávka v ČR a Rumunsku
BlueCyber s.r.o. v Česku a BlueCyber Solutions SRL v Rumunsku, v angličtině, češtině nebo rumunštině.
Jak začít
Zakázky s pevným rozsahem
Rozsah, dobu trvání a výstupy každé zakázky najdete na jedné stránce, takže ještě před prvním hovorem víte, co kupujete.
Nevíte, do kterého režimu spadáte nebo kdy vám běží lhůta?
Začněte bezplatným 30minutovým hovorem. Potvrdíme váš režim, vaši lhůtu a co by kontrola ve vašem prostředí pokryla.
Bez tlaku. Bez obecných nabídek. Jen jasno v dalších krocích.
Domluvit 30minutový úvodní hovor