

Bezpečnostní architektura podnikových sítí
navržená tak, aby vydržela.
Od 802.1X/NAC a segmentace sítě po SD-WAN, application delivery a bezpečnost infrastruktury více výrobců. Na úrovni architekta, v prostředích s minimální tolerancí chyb.
co nabízíme
Síťová infrastruktura
Navrhujeme a provozujeme bezpečnostní architekturu podnikových sítí ve složitých prostředích více výrobců, od zavedení 802.1X a NAC po SD-WAN, application delivery a úplnou segmentaci sítě podle principů Zero Trust.
Kde působíme
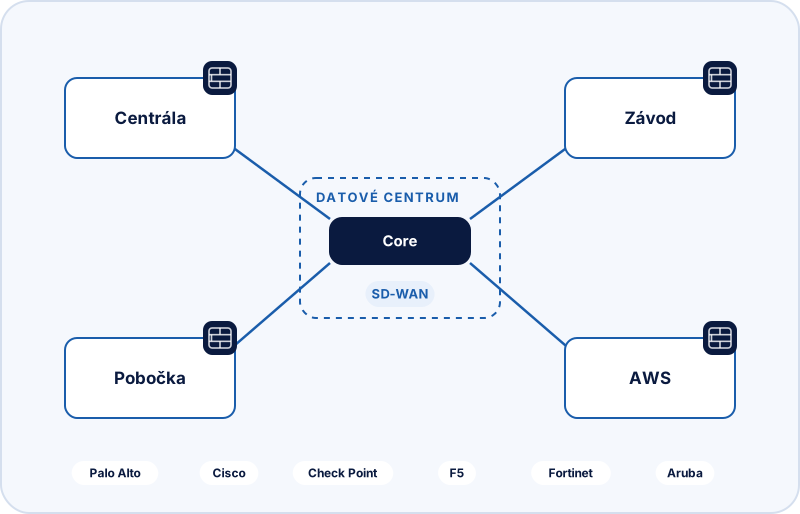
Pracujeme ve složitých podnikových prostředích více výrobců: regulovaná výroba, globální logistika, farmaceutická výroba a sítě evropských institucí. Náš tým dodal bezpečnostní architekturu a provoz sítí v prostředích Cisco, Palo Alto, Check Point, F5, Meraki, Aruba a Juniper, v organizacích, které si nemohou dovolit zhoršený výkon ani chybnou změnu.
- Prostředí více výrobců – Cisco, Palo Alto, Check Point, F5, Meraki, Aruba a Juniper, provozované jako jeden celek.
- Konvergence IT a OT – Začlenění provozních technologií do bezpečných podnikových sítí bez narušení výroby.
- Regulovaná a institucionální infrastruktura – Sítě ve výrobě, farmacii, logistice a veřejné správě.
- Prostředí s vysokou dostupností – Prostředí, kde má chybná změna okamžité provozní následky.
Co dodáváme
Architektura a provoz vedené senior inženýry, od prvního návrhu přes nasazení až po předání.
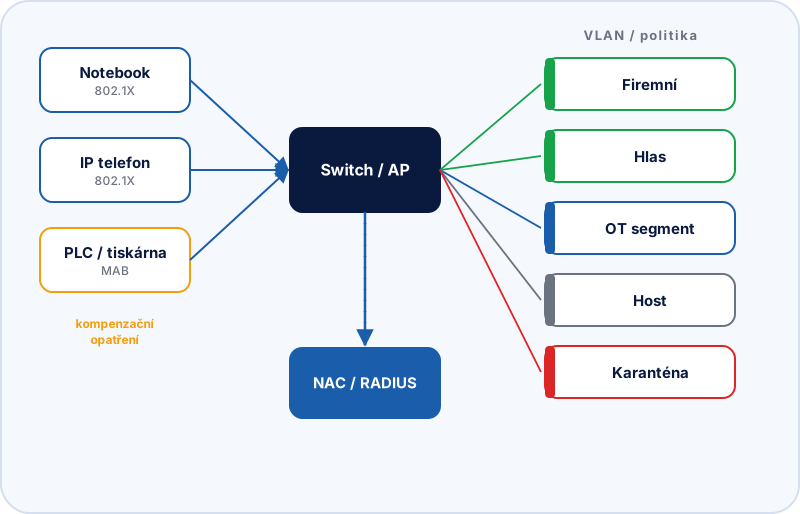
1. Návrh a zavedení 802.1X / NAC
Navrhujeme a zavádíme kompletní 802.1X a řízení přístupu k síti v drátových, bezdrátových i OT prostředích a začleňujeme starší a průmyslové systémy s minimálním narušením provozu.
- Kompletní návrh 802.1X pro drátové, bezdrátové i OT sítě
- Začlenění starších a průmyslových systémů s minimálním narušením
- Konfigurace a vynucení politik NAC ve smíšených prostředích
2. Segmentace a architektura sítě
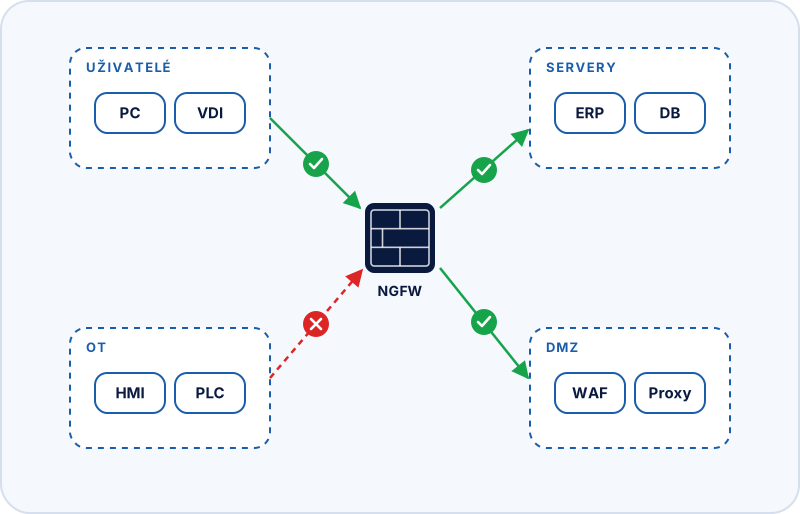
Návrh a zavedení segmentace v sítích IT i OT podle principů Zero Trust a IEC 62443, která zmenší plochu útoku bez narušení kontinuity provozu.
- Segmentace IT/OT podle Zero Trust a IEC 62443
- Návrh VLAN, sady pravidel firewallu a politiky řízení přístupu
- Návrh a nasazení SD-WAN pro distribuovaná prostředí
- Dokumentace architektury a předání do provozu
3. Provoz sítí více výrobců
Každodenní provoz sítí, podpora při incidentech a optimalizace v prostředích Cisco, Palo Alto, Check Point, F5, Meraki i hybridních, s důkladnou dokumentací, plánováním kapacit a předáním znalostí.
- Běžný provoz v prostředích Cisco, Palo Alto, Check Point, F5, Meraki, Aruba a Juniper
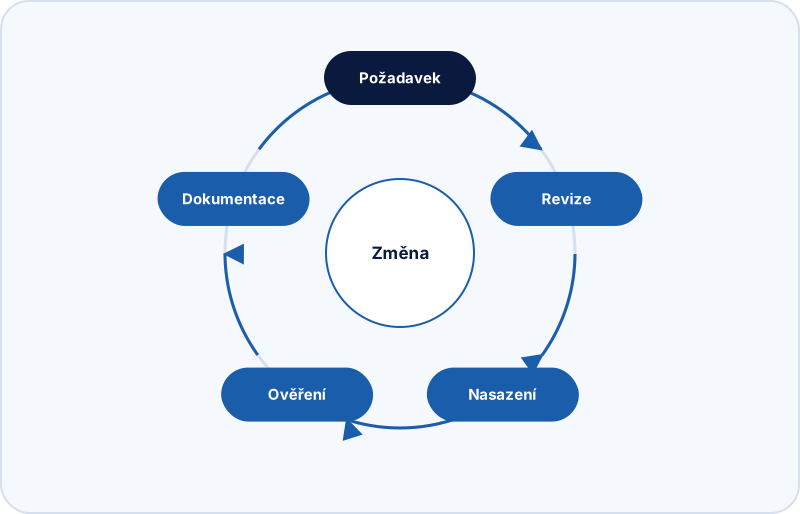
- Řízení změn, revize konfigurace a koordinace incidentů
- Provozní postupy, dokumentace a strukturované předání vašemu provoznímu týmu
Proč BlueCyber?
Dodávka na úrovni architekta
Každou zakázku vede senior inženýr. Síťovou práci po stanovení rozsahu nepředáváme juniorům.
IT i OT, nejen IT
Bezpečnostní opatření rozšiřujeme do OT sítí, včetně posouzení rizik nestandardních zařízení a koordinace s průmyslovými dodavateli.
Celý životní cyklus, nejen návrh
Od prvotní architektury přes nasazení a dokumentaci až po předání zůstáváme zapojeni, dokud není výsledek stabilní.
Jak začít
Zakázky s pevným rozsahem
Rozsah, dobu trvání a výstupy každé zakázky najdete na jedné stránce, takže ještě před prvním hovorem víte, co kupujete.
Promluvme si o vaší síti
Ať plánujete program segmentace, přebíráte složité prostředí, nebo hledáte spolehlivou seniorní podporu provozu, začněte rozhovorem s námi.
Požádat o posouzení segmentace