

Bezpečnostní posouzení,
která řeknou,
co opravit nejdřív.
Nezávislé revize architektury, posouzení firewallů a náprava zranitelností pro sítě, firewally a cloud, se zjištěními, podle kterých může váš tým jednat.
co nabízíme
Bezpečnostní posouzení
Nenabízíme odškrtávací audit a PDF report. Pracujeme na úrovni architektury: rozumíme vašemu prostředí, omezením a rizikovému profilu a dodáváme výsledky, které obstojí v reálném světě.
Kde pracujeme
Naše posouzení pokrývají síťová prostředí a firewally, konfiguraci cloudových sítí i průmyslová prostředí, v regulované výrobě, farmaceutických závodech s GxP, logistice a evropských institucích.
Společným jmenovatelem je složitost. V těchto prostředích standardní metodika nestačí.
Revize architektury
Nezávislá revize vaší síťové a bezpečnostní architektury vůči vašim rizikům a současné dobré praxi
Posouzení mezer vůči Zero Trust
Kde dnes stojí váš model segmentace a přístupu vůči principům Zero Trust a co změnit nejdřív
Architektura a náprava firewallů
Návrh, posouzení a optimalizace v prostředích Palo Alto, Check Point a Cisco
Posouzení zranitelností
Posouzení podle rizika v regulovaných prostředích a prostředích s GxP s prioritizovanými plány nápravy
Zpevnění konfigurace
Firewally, síťová zařízení a konfigurace cloudu prověřené vůči CIS benchmarkům a doporučením výrobců
Bezpečnostní governance a compliance
Soulad s NIST, ISO 27001 a IEC 62443, tvorba politik, gap analýza a připravenost na audit
Co dodáváme
Každá zakázka je přizpůsobena vašemu prostředí a dodává ji senior praktik s přímou zkušeností z oboru.
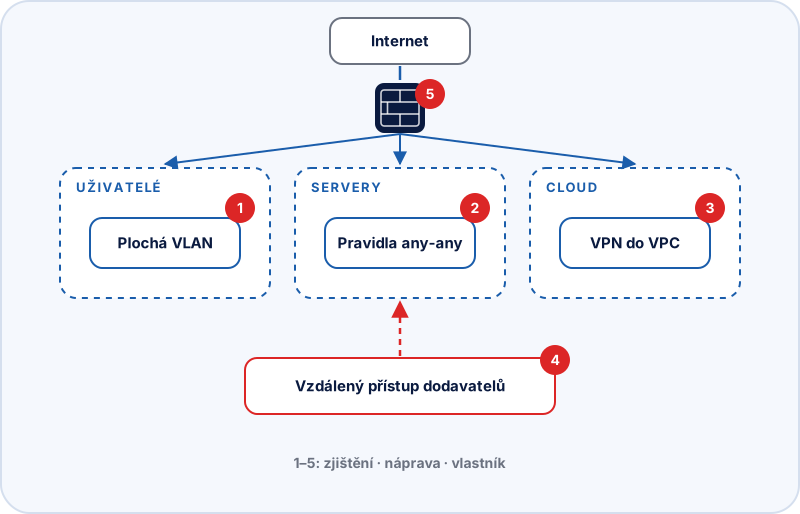
1. Revize architektury
Nezávislá revize vaší síťové a bezpečnostní architektury: segmentace, umístění firewallů, vzdálený přístup a konektivita do cloudu, posouzené vůči vašim rizikům, principům Zero Trust a rámcům, kterým podléháte.
- Revize návrhu a konfigurace
- Zjištění seřazená podle rizika s dopadem na byznys
- Cílová architektura a postupný plán
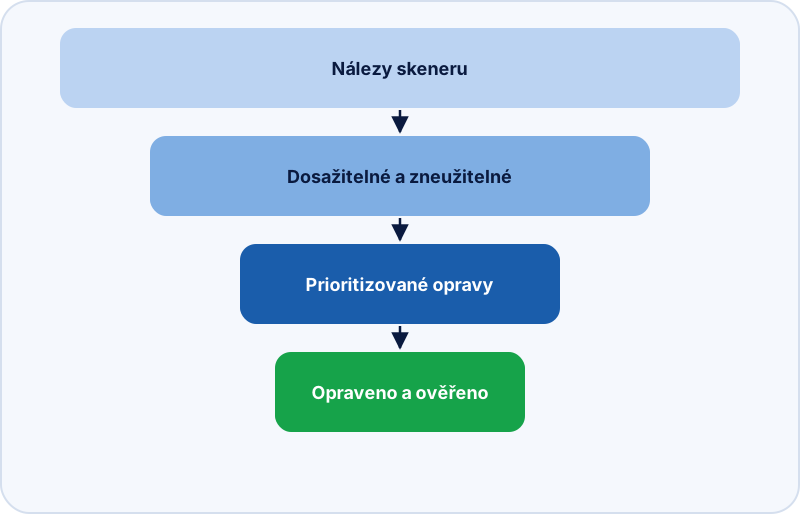
2. Posouzení a náprava zranitelností
Spouštíme a vyhodnocujeme skeny zranitelností v Qualys nebo Nessus, řadíme je podle skutečné expozice ve vašem prostředí, pomáháme týmům opravit to podstatné a opravy ověřujeme. Penetrační testy aplikací v případě potřeby zajišťujeme s prověřenými partnery.
- Skenování a třídění
- Plán nápravy s vlastníky a termíny
- Ověření po opravách
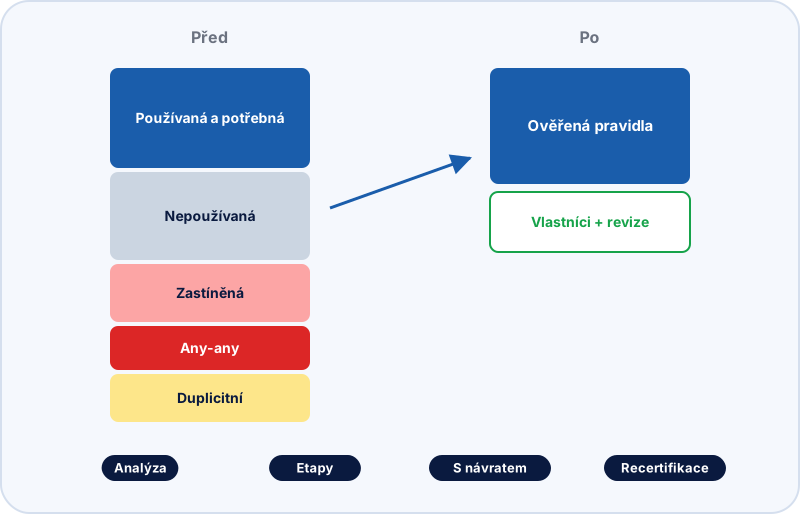
3. Architektura a náprava firewallů
Komplexní bezpečnostní posouzení firewallů, revize sad pravidel a optimalizace politik v prostředích Palo Alto, Check Point a Cisco, se strukturovanými, prioritizovanými plány nápravy, které jsou proveditelné, ne jen poradenské.
- Revize, úklid a optimalizace sad pravidel
- Prioritizované plány nápravy pro Palo Alto, Check Point a Cisco
- Strukturované posouzení s proveditelným výstupem
Proč BlueCyber?
Vedeno praktiky, ne konzultanty
Každou zakázku vede senior architekt s praktickou zkušeností z typu prostředí, které provozujete
Hloubka v regulovaných odvětvích
Hluboká zkušenost z farmacie s GxP, regulované výroby, automotive a evropských institucí
Dodávka v souladu s rámci
NIST SP 800-82, IEC 62443, ISO 27001 a NIST CSF aplikované prakticky, ne na ozdobu
Sídlo v EU, mezinárodní zkušenosti
Sídlo ve střední Evropě se zkušenostmi z dodávek ve Velké Británii, Belgii, Španělsku i jinde
Přineste nám svůj nejtěžší bezpečnostní problém.
Pokud je vaše prostředí složité, regulované nebo prostě neobvyklé, tam jsme nejlepší.
Začínáme upřímným posouzením a to, co najdeme, nepřikrášlujeme.
Domluvit revizi architektury