

NIS2 este acum lege națională. Iată ce cere de la rețeaua dumneavoastră.
OUG 155/2024 și legea cehă 264/2025 transformă NIS2 în obligații concrete, cu termene. Verificăm măsurile din rețea, cloud și OT față de acestea și vă spunem clar ce ar semnala un auditor.
Conformitate și guvernanță
Conformitate care rezistă unui audit tehnic
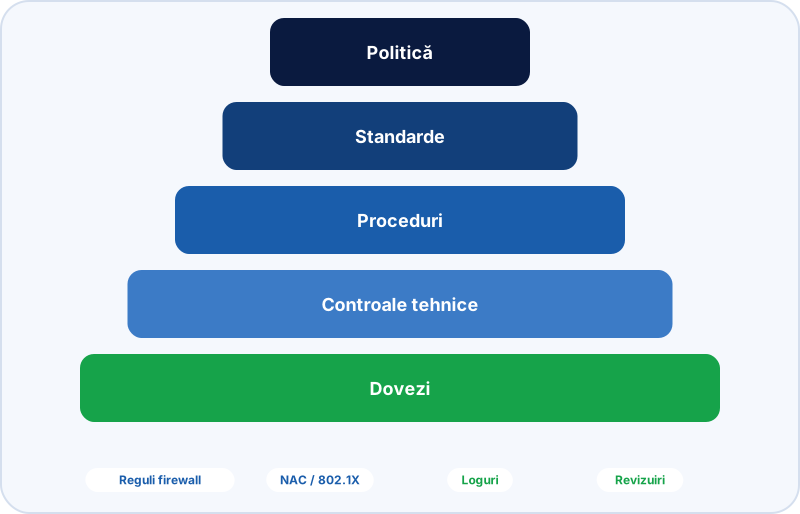
Majoritatea companiilor reglementate au un dosar de politici. Mai puține pot demonstra unui auditor că segmentarea, controlul accesului, jurnalizarea, accesul la distanță și backup-ul funcționează cu adevărat. Venim din arhitectura de securitate, așa că verificăm măsurile în sine, nu doar documentele care le descriu.
Ce vi se aplică
România și Cehia au transpus NIS2. Termenele de înregistrare au trecut, aplicarea a început, iar obligația de a avea măsuri de securitate implementate este legată de o dată din decizia de înregistrare.
Măsurile tehnice sunt zona în care majoritatea companiilor sunt cele mai slabe, pentru că necesită inginerie de rețea și OT, nu încă un document.
OUG 155/2024 și Legea 124/2025
Entitățile esențiale și importante se înregistrează la DNSC, apoi urmează o succesiune de pași: decizia de încadrare, evaluarea nivelului de risc în 60 de zile, autoevaluarea anuală a maturității, planul de remediere și audituri efectuate de auditori certificați DNSC. Primele proceduri de sancționare au început în 2026.
Legea cehă nr. 264/2025 Sb.
În vigoare de la 1 noiembrie 2025. Serviciile reglementate se înregistrează la NÚKIB și intră în regimul de obligații superioare sau inferioare. Măsurile de securitate și raportarea incidentelor se aplică cel târziu la un an de la comunicarea deciziei de înregistrare.
Directiva NIS2 (UE) 2022/2555
Baza comună: măsurile de gestionare a riscurilor de la articolul 21, securitatea lanțului de aprovizionare, răspunderea conducerii și raportarea incidentelor în 24 de ore, 72 de ore și o lună.
DORA
Pentru entitățile financiare: gestionarea riscului TIC, raportarea incidentelor, supravegherea terților și testarea rezilienței, în vigoare din ianuarie 2025.
ISO/IEC 27001:2022
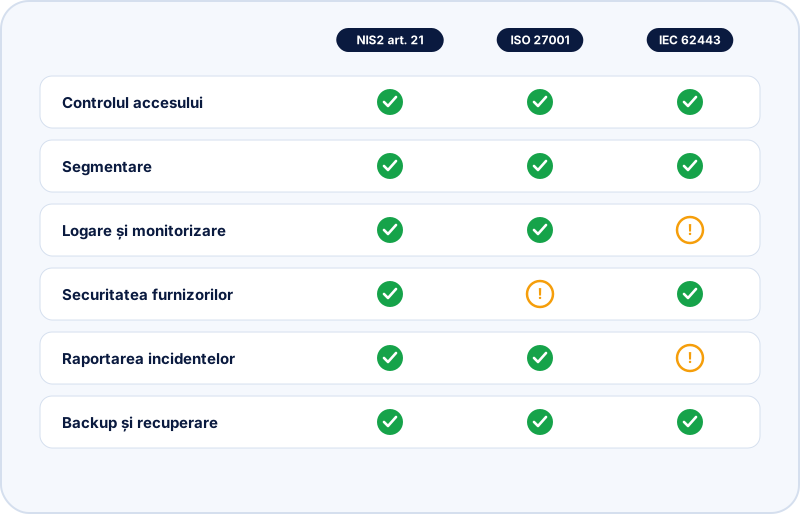
Standardul de sistem de management după care se certifică majoritatea clienților noștri. O verificare tehnică NIS2 acoperă o mare parte din controalele de rețea, acces și operațiuni din Anexa A.
IEC 62443
Securitatea sistemelor de automatizare și control industrial. Modelul de zone și conducte este modul în care traducem cerințele de rețea NIS2 într-o fabrică.
Verificarea măsurilor tehnice NIS2: ce se întâmplă în două săptămâni
Un proiect cu scop fix pentru companiile care s-au înregistrat și acum trebuie să știe unde se află măsurile lor tehnice. Vă pregătește pentru audit; nu este auditul formal în sine.
1. Scop și regim
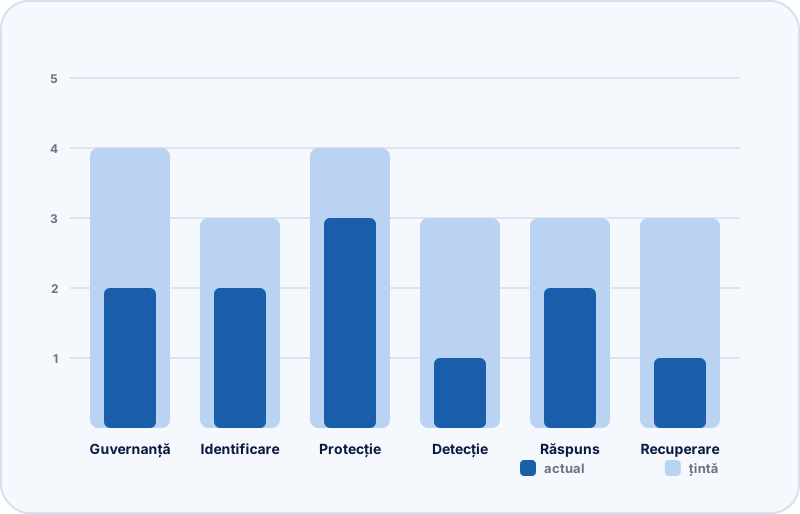
Confirmăm în ce regim vă încadrați (entitate esențială sau importantă în România, obligații superioare sau inferioare în Cehia), ce sisteme susțin serviciul reglementat și de la ce dată curge termenul dumneavoastră.
- Regimul și scopul confirmate în scris
- Lista sistemelor și locațiilor incluse
- Termenele și obligațiile de raportare clarificate
2. Analiza măsurilor tehnice
Analizăm măsurile pe care le așteaptă ordinele DNSC și decretele cehe: segmentarea rețelei, controlul accesului și MFA, jurnalizare și monitorizare, acces la distanță și al furnizorilor, backup și recuperare. La fața locului acolo unde sunt implicate rețele de producție.
- Lista lacunelor față de măsurile tehnice
- Dovezi pentru ce este deja îndeplinit
- Constatări ordonate după risc, din perspectiva auditorului
3. Plan de remediere și predare
Primiți un plan prioritizat, cu responsabili, efort și ordine, scris astfel încât echipa sau integratorul dumneavoastră să îl poată executa. Îl parcurgem împreună cu managementul și rămânem disponibili pentru întrebări.
- Plan de remediere prioritizat
- Rezumat pentru management
- Prezentarea constatărilor echipei dumneavoastră
După verificare
Conformitatea este un program, nu un proiect. Acestea sunt serviciile pe care clienții le aleg după închiderea primelor lacune.
Arhitect de securitate pe bază de abonament
Arhitectură de securitate la nivel senior, pe bază de abonament: revizuirea arhitecturilor, aprobarea schimbărilor și a politicilor de firewall, sprijin în proiecte și în relația cu furnizorii și o analiză trimestrială cu managementul, fără un angajat cu normă întreagă.
Analize ale măsurilor tehnice
Analize periodice ale firewall-urilor, segmentării și controlului accesului, care produc dovezile tehnice cerute de auditori, pregătite înainte de audit, nu asamblate în timpul lui.
Evaluarea riscului din lanțul de aprovizionare
Clasificarea furnizorilor pe niveluri de risc, chestionare bazate pe dovezi și monitorizare continuă: o cerință NIS2 și DORA pe care majoritatea companiilor nu au formalizat-o încă. Metoda este descrisă în whitepaper-ul nostru despre securitatea furnizorilor.
Suport ISO 27001 și DORA
Analiza decalajelor, implementarea controalelor și pregătirea auditului atunci când programul dumneavoastră depășește NIS2.
De ce BlueCyber pentru NIS2
Profunzime tehnică în spatele guvernanței
Venim din arhitectura de securitate practică, așa că măsurile pe care le verificăm și le proiectăm sunt corecte tehnic și realizabile.
Legislația locală, citită în original
Lucrăm direct cu ordonanța și ordinele DNSC, precum și cu legea și decretele cehe, în română și cehă, nu dintr-un rezumat.
Mai multe cadre deodată
NIS2, ISO 27001, DORA și IEC 62443 se suprapun în mare măsură. Un singur set de dovezi le servește pe toate.
Sediu în UE, livrare în RO și CZ
BlueCyber Solutions SRL în România și BlueCyber s.r.o. în Cehia, în română, engleză sau cehă.
Cum începem
Proiecte cu scop fix
Scopul, durata și livrabilele fiecărui proiect sunt pe o singură pagină, astfel încât știți ce cumpărați înainte de prima discuție.
Nu știți în ce regim vă încadrați sau când expiră termenul?
Începeți cu o discuție gratuită de 30 de minute. Vă confirmăm regimul, termenul și ce ar acoperi verificarea în mediul dumneavoastră.
Fără presiune. Fără oferte generice. Doar claritate asupra pașilor următori.
Programați o discuție inițială de 30 de minute