

Arhitectură de securitate cloud și hibridă,
livrată de oameni
care au făcut-o la scară mare.
Arhitectură de securitate cloud și infrastructură hibridă în AWS, Palo Alto și Zscaler, pentru organizații care au nevoie să fie făcută corect, nu doar repede.
ce oferim
Servicii cloud și hibride
Nu tratăm migrarea în cloud ca pe un proiect separat. O abordăm ca pe o problemă de arhitectură de securitate, care cere proiectare atentă, implementare riguroasă și o perspectivă pe termen lung asupra modului în care va funcționa mediul tău.
Unde am lucrat
Arhitectură de securitate AWS, implementare Palo Alto în cloud, integrare Prisma și Zscaler și proiectarea infrastructurii hibride, livrate în producția de semiconductori, logistică globală și medii enterprise reglementate.
Arhitectură de securitate cloud AWS
Medii AWS securizate cu instanțe cloud Palo Alto, Prisma, IDS/IPS și managementul vulnerabilităților
Proiectarea infrastructurii hibride
On-premise și cloud funcționând împreună, în siguranță, consecvent și fără fricțiuni operaționale
Implementare Palo Alto și Zscaler
Implementarea și administrarea practică a mediilor Palo Alto cloud, Prisma și Zscaler
CI/CD și automatizarea securității
Infrastructură ca cod, automatizarea securității, modernizarea pipeline-urilor și separarea clară între operare și dezvoltare
Arhitectură cu securitatea pe primul loc
Fiecare proiect cloud are securitatea ca principiu de bază, nu adăugată la final
Ce livrăm
Livrare condusă de seniori pe tot ciclul de viață al securității rețelelor cloud.
1. Arhitectură de securitate cloud AWS
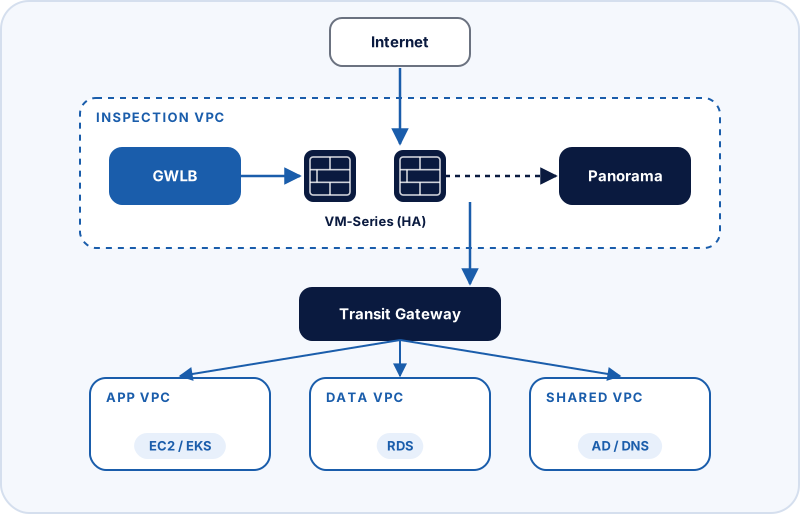
Proiectăm și implementăm medii AWS securizate, politici de securitate a rețelei prin instanțe cloud Palo Alto, implementare Prisma, evaluări de vulnerabilități și configurare IDS/IPS, pentru organizații în care securitatea este o cerință de prim rang, nu un gând ulterior.
- Arhitectură VPC securizată și inspecția traficului
- Implementare Palo Alto VM-Series și Panorama în AWS
- Reglaj IDS/IPS și integrarea logurilor
2. Proiectarea infrastructurii hibride
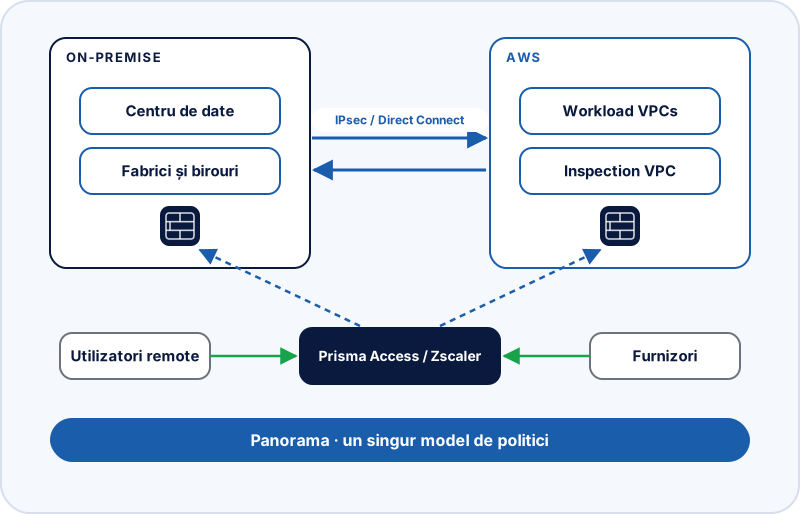
Când ai nevoie ca on-premise și cloud-ul să funcționeze împreună, în siguranță, consecvent și fără fricțiuni operaționale, proiectăm arhitectura care face asta posibil și o livrăm cap-coadă.
- Proiectarea conectivității și rutării între on-premise și cloud
- Un singur model consecvent de politici de firewall pentru ambele
- Acces remote securizat prin Prisma Access sau Zscaler
3. CI/CD, automatizarea securității și infrastructură ca cod
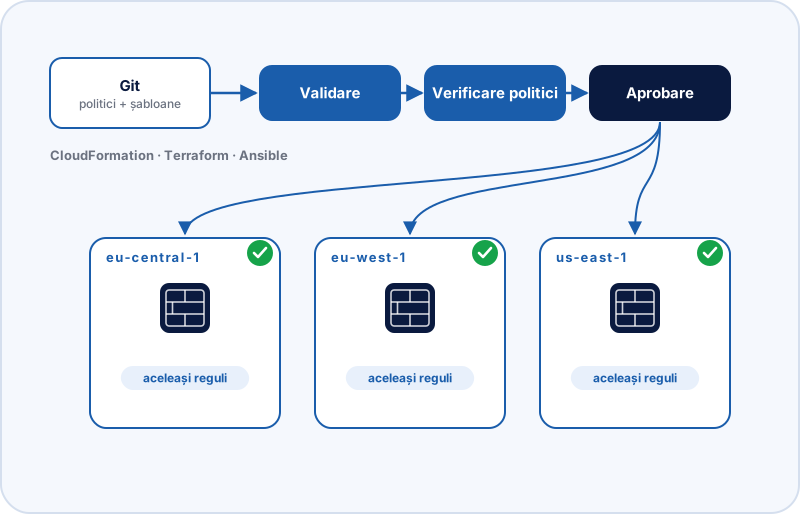
Infrastructură ca cod, modernizarea pipeline-urilor, automatizarea securității și restructurarea depozitelor, cu separare clară între operare și dezvoltare și controale de securitate automate integrate în tot pipeline-ul de livrare.
- Automatizarea securității cu Python, Ansible și Terraform
- Provizionare automată, verificări de conformitate și revenire
- Aplicarea consecventă a politicilor în toate mediile
De ce BlueCyber?
Experiență reală de livrare în AWS
Implementarea practică a instanțelor cloud Palo Alto, Prisma și Zscaler în AWS, nu doar consultanță.
Arhitectură cu securitatea pe primul loc
Fiecare proiect cloud are securitatea ca principiu de bază, nu adăugată la final.
Ciclul complet, dincolo de implementare
Rămânem implicați în optimizare, suport la incidente și predarea operațională, nu doar în livrarea inițială.
Automatizare acolo unde contează
Implementare IaC, modernizarea pipeline-urilor și procese de securitate automatizate, care reduc erorile manuale și cresc consecvența.
Experiență cu complexitatea hibridă
Am ajutat organizații să integreze infrastructura on-premise cu servicii cloud-native în medii în care ambele părți trebuie să fie sigure și stabile.
Cum începem
Evaluarea securității rețelei cloud
De obicei 2–4 săptămâni
Analizăm cum sunt proiectate și operate rețeaua AWS, firewall-urile din cloud și accesul remote, și unde politica a deviat între regiuni sau conturi.
Scop fix și livrabil clar. Stabilim scopul și prețul după un apel de 30 de minute.
Ce primești
- Evaluare de arhitectură și politici
- Constatări ordonate după risc
- Arhitectură țintă și recomandări pentru infrastructură ca cod
Vorbește-ne despre arhitectura ta cloud
Fie că migrezi aplicații, securizezi un mediu cloud existent sau încerci să faci on-premise și cloud-ul să funcționeze împreună, te putem ajuta.
Programează o consultanță