

Arhitectură de securitate OT/ICS
pentru medii în care
oprirea nu este o opțiune.
Securitate cibernetică industrială condusă de practicieni, de la descoperirea activelor și segmentarea rețelei la programe de întărire aliniate cu IEC 62443 și NIST 800-82.
Securitate OT/ICS
Arhitectură de securitate industrială
Mediile de tehnologie operațională au riscuri specifice: sisteme vechi, protocoale proprietare, procese critice pentru siguranță și convergența cu rețelele IT. Aducem experiență practică solidă în securitate OT, nu securitate IT generică aplicată în industrie.
Provocarea
Majoritatea organizațiilor știu că mediul lor OT este expus. Doar că nu știu de unde să înceapă sau în cine să aibă încredere într-un mediu în care o regulă de firewall greșită poate opri o linie de producție.
Termenele NIS2 se apropie. Conformitatea cu IEC 62443 devine o cerință în achiziții. Iar distanța dintre echipele de securitate IT și inginerii OT nu se închide de la sine.
Rețele OT nesegmentate
Rețele plate în care o compromitere în IT poate ajunge la PLC-uri, HMI-uri și sisteme de siguranță în câteva minute
Nicio vizibilitate asupra activelor OT
Dispozitive necunoscute, fluxuri de comunicare nedocumentate și sisteme vechi, mai vechi decât funcția de securitate cibernetică
Presiune de reglementare în creștere
NIS2, IEC 62443 și cerințele sectoriale cer programe de securitate documentate și dovezi ale controalelor
Riscul convergenței IT/OT
Conectivitatea cloud, accesul remote și inițiativele de digitalizare extind suprafața de atac OT
Dependența de furnizori
Dependența de accesul remote al producătorilor, sisteme neactualizate și ferestre de mentenanță ale terților care ocolesc controalele de securitate
Constrângeri critice pentru siguranță
Medii în care schimbările de securitate cer coordonare atentă cu producția, sistemele de siguranță și operarea fabricii
Evaluarea arhitecturii de securitate OT
Proiectul nostru principal: o evaluare structurată a mediului OT/ICS, condusă de practicieni, care livrează o foaie de parcurs clară, cu recomandări prioritizate și aplicabile.
1. Descoperire și baseline
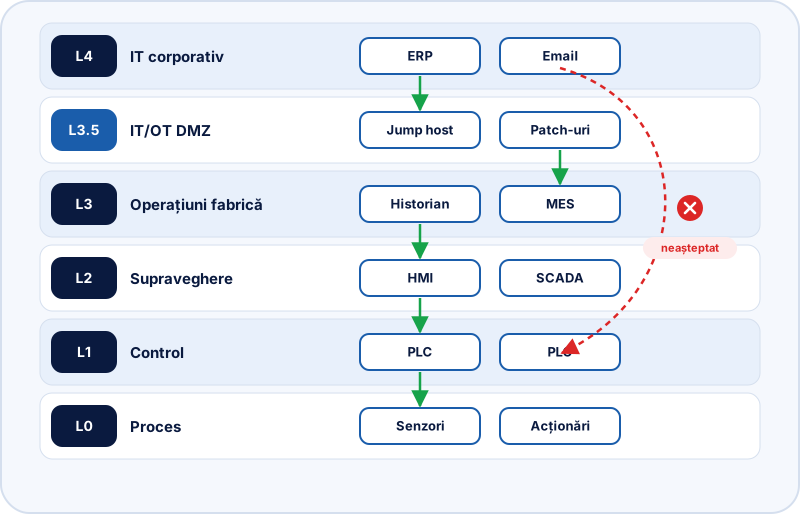
Cartografiem mediul OT, activele, fluxurile de comunicare, topologia rețelei și granițele de încredere pentru a stabili baseline-ul de securitate. Fără instrumente de scanare îndreptate orbește spre rețelele de producție. Lucrăm cu inginerii din fabrică, revizuim configurațiile și construim imaginea metodic.
- Inventarul activelor OT/ICS cu clasificarea dispozitivelor
- Analiza fluxurilor de comunicare și maparea dependențelor
- Documentarea arhitecturii de rețea (aliniată cu modelul Purdue)
2. Evaluarea riscurilor și analiza de decalaj
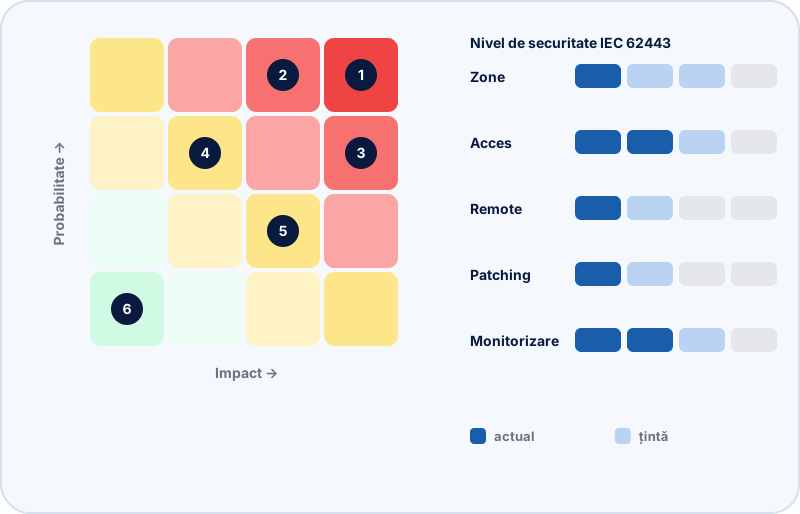
Evaluăm postura actuală de securitate față de cerințele IEC 62443 și NIST SP 800-82, identificând lacunele în contextul riscului real: nu pe baza scorurilor teoretice de vulnerabilitate, ci a expunerii efective din mediul dumneavoastră operațional.
- Analiză de decalaj IEC 62443 / NIST SP 800-82
- Constatări prioritizate după risc, cu impactul asupra afacerii
- Evaluarea pregătirii NIS2 pentru cerințele specifice OT
3. Proiectarea segmentării și foaia de parcurs
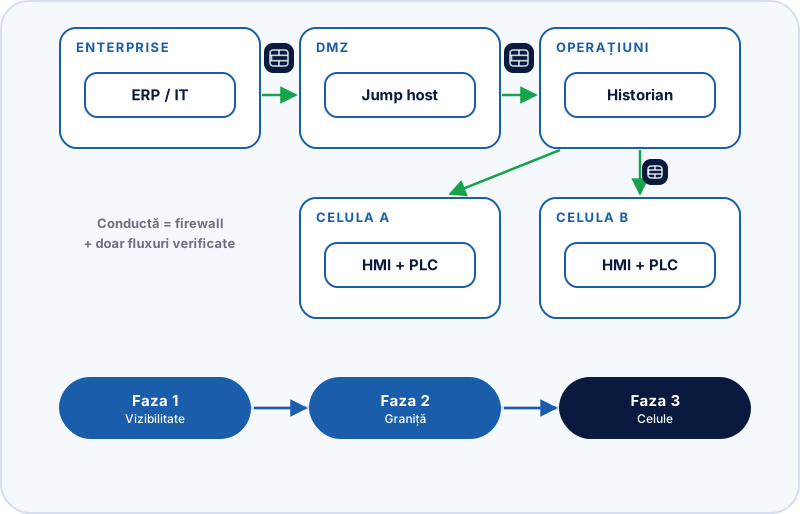
Proiectăm arhitectura de rețea țintă, zonele, conductele, politicile de firewall și controlul accesului, și livrăm un plan de implementare etapizat care respectă programul de producție, ferestrele de schimbare și capacitatea organizației.
- Proiectarea zonelor și conductelor (aliniată cu IEC 62443-3-2)
- Proiectarea politicii de firewall pentru granița IT/OT și segmentarea internă
- Plan de implementare etapizat, cu etape sigure pentru producție
Dincolo de evaluare
Evaluarea este punctul de plecare. Livrăm și implementare practică, guvernanță continuă și suport de CISO fracționat pentru organizațiile care vor un partener de securitate pe termen lung.
Implementarea segmentării
Implementarea practică a segmentării rețelei, a politicilor de firewall și a controlului accesului, împreună cu inginerii din fabrică și furnizorii OT.
Guvernanța continuă a securității OT
Revizuiri trimestriale, actualizări de politici, pregătire pentru răspunsul la incidente și îmbunătățirea continuă a programului de securitate OT.
Arhitect de securitate pe bază de abonament
Arhitectură de securitate la nivel senior, pe bază de abonament: revizuirea arhitecturilor, aprobarea schimbărilor și a politicilor de firewall, sprijin în proiecte și în relația cu furnizorii și o analiză trimestrială cu managementul, fără un angajat cu normă întreagă.
Integrarea conformității NIS2
Extinderea programului de securitate OT pentru a îndeplini cerințele NIS2: raportarea incidentelor, securitatea lanțului de aprovizionare și răspunderea conducerii.
De ce BlueCyber pentru securitate OT
Experiență practică în OT
Am configurat firewall-uri Palo Alto în medii farmaceutice GxP, am segmentat rețele SCADA în fabrici și am coordonat schimbări de securitate cu furnizori OT care nu vorbesc „securitate cibernetică".
Metodologie sigură pentru producție
Nu scanăm rețelele de producție fără coordonare. Nu implementăm reguli netestate în timpul producției. Înțelegem că în OT disponibilitatea și siguranța vin pe primul loc.
Cadre aplicate, nu decorative
IEC 62443, NIST SP 800-82 și NIS2 aplicate mediului dumneavoastră specific, nu un exercițiu generic de mapare care bifează căsuțe, dar nu reduce riscul.
Sediul în UE, conform GDPR
Sediul în România și Cehia, cu proiecte livrate în toată UE și în Marea Britanie. Configurațiile clienților sunt gestionate sub NDA și rămân în UE.
Cum începem
Proiecte cu scop fix
Scopul, durata și livrabilele fiecărui proiect sunt pe o singură pagină, astfel încât știți ce cumpărați înainte de prima discuție.
Pregătiți să vă securizați mediul OT?
Începeți cu o consultanță gratuită. Discutăm despre mediul dumneavoastră, despre preocupările dumneavoastră și dacă evaluarea noastră a arhitecturii de securitate OT este potrivită.
Fără prezentare comercială. Fără oferte generice. Doar o discuție sinceră despre securitatea OT.
Programați o consultanță de securitate OT